NIS-2 Richtlinie
NIS-2 für Schweizer KMU
Betreiben Sie essentielle oder wichtige Einrichtungen? NIS-2 verlangt nachweisbare Sicherheitsmassnahmen für Mitarbeitende. Manguito hilft Ihnen, Schulungen, Richtlinien und Verhaltensänderungen lückenlos zu dokumentieren, für Aufsichtsbehörden, Vorstände und Audits.
Funktionen
Alles für Ihre NIS-2 Konformität
Art. 21(2)(g) – Grundlegende Cyber-Hygiene
Wiederkehrende, rollenbasierte Schulungen für Mitarbeitende und Führungskräfte mit Dokumentation der Teilnahme und Ergebnisse.
Art. 21(2)(i) – Richtlinien & Humansicherheit
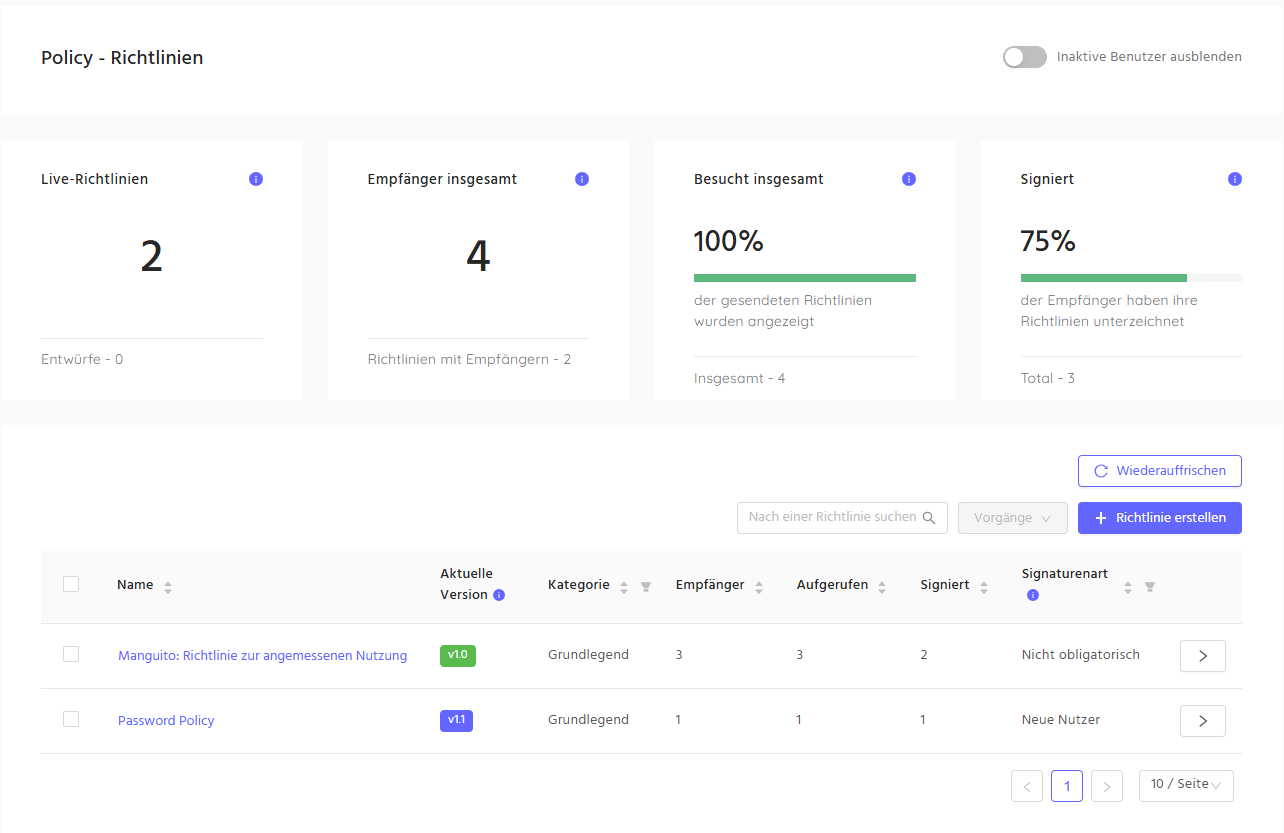
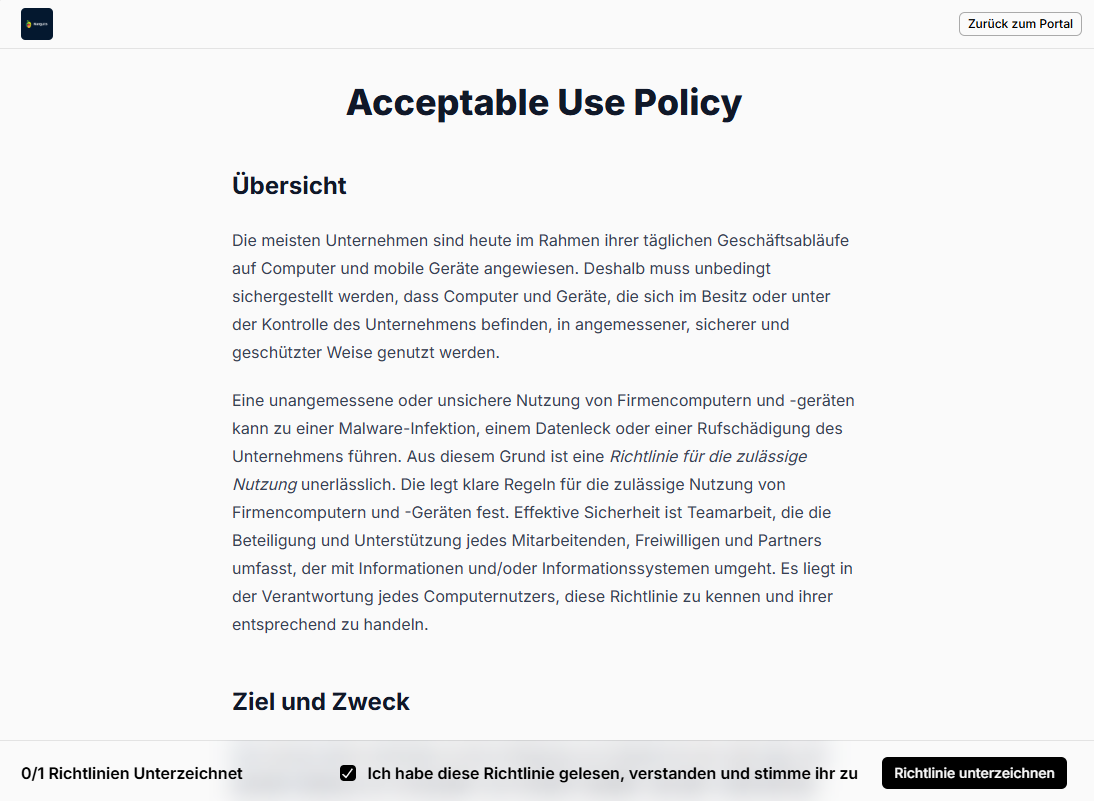
Richtlinien zentral verwalten, Bestätigungen einfordern und Fristen überwachen, inklusive Auftragnehmer und Dritte.
Art. 21(2)(f) – Wirksamkeit nachweisen
Phishing-Simulationen, Mikro-Coaching und Risikotrends belegen messbare Verhaltensänderungen. Nicht nur Kästchen abhaken.
Art. 21(2)(b) & 23 – Vorfallsbereitschaft
Mitarbeitende trainieren, Vorfälle schnell zu erkennen und gemäss Prozess zu melden. Unterstützung Ihrer Meldepflichten.
Ihr Vorteil
NIS-2 erfüllen, ohne zusätzlichen Verwaltungsaufwand
Die NIS-2-Richtlinie verschärft die Cybersicherheitspflichten für essentielle und wichtige Einrichtungen. Neben technischen Massnahmen verlangt sie nachweisbare organisatorische Massnahmen, insbesondere für Mitarbeitende. Manguito automatisiert genau das: Schulungen, Richtlinienbestätigungen, Verhaltenstests und auditfertige Berichte.
Automatisierte rollout-basierte Schulungen mit Abschlussnachweisen
Zeitgestempelte Aufzeichnungen für Vorstände, Audits und Aufsichtsbehörden
Echtzeit-Compliance-Dashboards für Management und Governance
Auftragnehmer und Dritte einbeziehen. Vollständiger Geltungsbereich
Fragen und Antworten
Was ist die NIS-2-Richtlinie?
Die EU-Richtlinie 2022/2555 über die cybersicherheitsbezogene Resilienz von Unternehmen und der Binnenmarkt verschärft Sicherheitsanforderungen für «essentielle» und «wichtige» Einrichtungen. Sie tritt in der EU ab Oktober 2024 in Kraft. Die Schweze bereitet eine Umsetzung vor.
Welche NIS-2-Anforderungen betreffen Mitarbeitende?
Art. 21(2)(g) verlangt grundlegende Cyber-Hygiene-Schulungen. Art. 21(2)(i) betrifft Sicherheit von Personal und Ein-/Austieg. Art. 21(2)(f) erfordert Wirksamkeitsnachweise. Art. 21(2)(b) und 23 betreffen Vorfallsbehandlung und Meldepflichten.
Wie beweise ich die Wirksamkeit der Massnahmen?
Manguito liefert Phishing-Simulationsergebnisse, Risikotrends und Abschlussquoten als exportierbare Nachweise. Für Aufsichtsbehörden, Vorstände und Audits in Klicks, nicht in Tagen.
Betrifft NIS-2 auch die Schweiz?
Die Schweiz plant eine eigene Umsetzung auf Basis des «Cyberresilienzgesetzes». Unternehmen, die Dienstleistungen in der EU erbringen oder Partner in der EU haben, sollten sich frühzeitig vorbereiten. NIS-2-Konformität stärkt die Wettbewerbsfähigkeit.
Mehr aus der Plattform
Weitere Lösungen
Bereit, Ihre Belegschaft spielerisch zu stärken?
Testen Sie die Plattform 14 Tage kostenlos oder lassen Sie sich im Gespräch beraten, ob Self-Managed oder Managed Service besser zu Ihnen passt.